En printer, en besøgendes enhed og filserveren behøver ikke kunne bruge de samme veje gennem netværket. Tydelige netværkszoner gør det muligt at beskrive, hvem der har brug for hvilken tjeneste. OPNsense kan kontrollere overgangene; en fornuftig opdeling begynder med virksomhedens arbejdsgange.
Fra enhedsoversigt til tilladte datastrømme
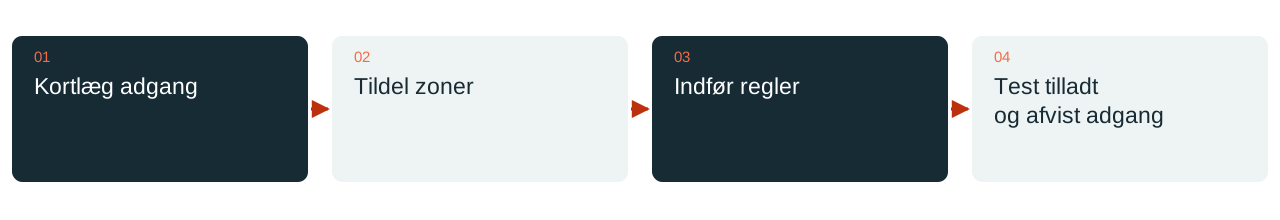
En lille adgangsmatrix er et godt udgangspunkt. Den angiver kildezonen, den nødvendige tjeneste, destinationen og den forretningsmæssige begrundelse. En arbejdsplads kan have brug for en fagapplikation på en server. En gæsteenhed har brug for internetadgang. Administration af en switch bør kun være tilgængelig via en fastlagt administrationsvej.
Zonerne gennemføres derefter teknisk, eksempelvis med VLAN og passende switchporte. Et VLAN-navn skaber ikke i sig selv en fuldstændig sikkerhedsgrænse. Trafikken mellem nettene skal faktisk passere den kontrollerede overgang; ekstra routere, oversete wi-fi-broer og dobbelte netværkstilslutninger indgår i kontrollen.
Regler beskriver et konkret formål
OPNsense anvender et tilstandsbaseret pakkefilter. Regler vurderes i sammenhæng med interface, retning, rækkefølge og eksisterende forbindelsestilstande. Genanvendelige aliaser kan gøre regelsættet mere læsbart, når deres indhold er entydigt navngivet og vedligeholdt. Et alias kaldet »Servere« erstatter dog ikke en dokumenteret betydning.
En adgangstilladelse beskriver så vidt muligt konkrete destinationer og nødvendige tjenester. En indledningsvis bred testregel får en ansvarlig og en slutdato. Ellers bliver midlertidig fejlsøgning hurtigt til varig, uigennemskuelig adgang. Ændringer er lettere at vurdere, når den forretningsmæssige grund kan findes direkte i regelkommentaren.
Medtag NAT, navneopløsning og IPv6
Adresseoversættelse og adgangsregler løser forskellige opgaver. En offentlig viderestilling kræver en passende tilladelse; en ændret kildeadresse forklarer ikke, om en applikation bør være tilgængelig. DNS, DHCP, tidstjenester og returveje skal også fortsat passe til miljøet efter opdelingen i zoner.
IPv6 kontrolleres udtrykkeligt. En adgangsmatrix, der kun er tænkt til IPv4, kan overse en anden aktiv protokolfamilie. Administrationsgrænseflader, VPN-forbindelser og trafik fra selve firewallen kræver også egne testveje. Regelsættet skal afspejle de forbindelser, der faktisk er i drift.
En lille pilot viser afhængighederne
En overskuelig enhedsgruppe med en kendt arbejdsgang egner sig til første skridt. De samme applikationer testes før og efter adskillelsen. Testprotokollen omfatter også bevidst afvist adgang: gæster når ikke administrationsgrænsefladen, og en teknisk enhed kan ikke frit bevæge sig ind i servernettet.
DAXS forbinder netværksplanlægningen med eksisterende switche, wi-fi, servertjenester og den løbende drift. Resultatet er en vedligeholdelig adgangsmatrix med forståelige regler. Det passende antal zoner følger af beskyttelsesbehov, enhedsadministration og vedligeholdelighed; flest mulige VLAN er ikke et kvalitetsmål i sig selv.
Infrastruktur og platforme · Sæt tekniske beskyttelsestiltag i sammenhæng · Drøft et netværksprojekt
Kilder: OPNsense: tilstandsbaserede firewallregler (eksternt link) · OPNsense: netværksadresseoversættelse (eksternt link)