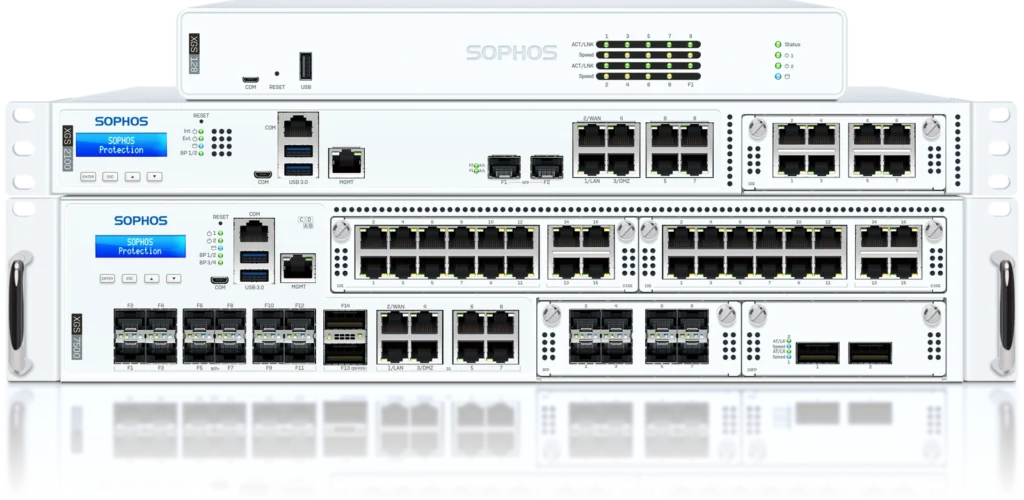
Betegnelserne XG, SG, XGS, UTM og Sophos Firewall OS bliver let blandet sammen i hverdagen. For opdateringer og support er forskellen dog afgørende. En firewall kan stadig starte og sende trafik videre, selv om dens hardware allerede er uden for den understøttede livscyklus.
Registrer hardware og operativsystem hver for sig
XG og XGS er hardwarefamilier. UTM og SFOS betegner forskellige softwareplatforme; SG-enheder kan køre forskellige systemer afhængigt af installationen. Kontrollen begynder derfor med model, revision og det faktisk installerede operativsystem. En gammel faktura eller et navn på et netværksdiagram er ikke nok i sig selv.
Sophos angiver 31. marts 2025 som EOL-dato for XG-hardware. Den aktuelle firmware i version 22 understøtter hverken XG- eller SG-hardware. Det betyder ikke en generel nedlukning af alle softwareinstallationer med lignende navne: virtuelle installationer samt software- og cloududgaver vurderes efter deres egne platform- og licensbetingelser.
Fortsat trafik dokumenterer ikke support
Udløbet af en hardwares livscyklus betyder ikke nødvendigvis, at enheden afviser alle pakker den dag. Men grundlaget for vedligeholdelse, fejlafhjælpning og beskyttelsesfunktioner ændres. Hvilke funktioner og opdateringer der stadig er tilgængelige, skal kontrolleres mod producentens aktuelle oplysninger og de faktiske rettigheder.
UTM har også sine egne regler. Et tidsbegrænset overlap mellem licens og support efter produktets EOL er ikke et nyt langsigtet tilsagn. Næste skridt er en pålidelig opgørelse, uden at antage at en stadig grøn administrationsside dokumenterer tilstrækkelig beskyttelse og support på ubestemt tid.
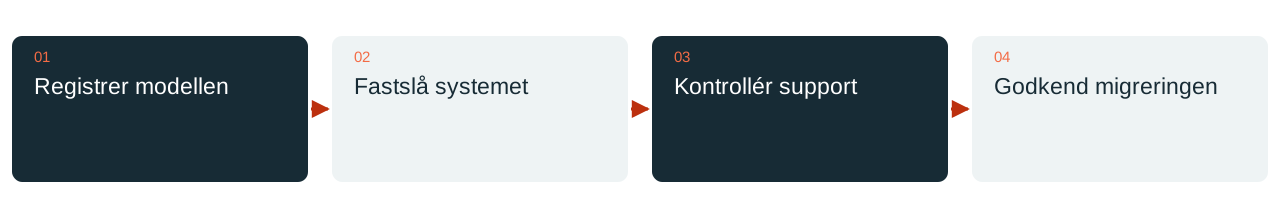
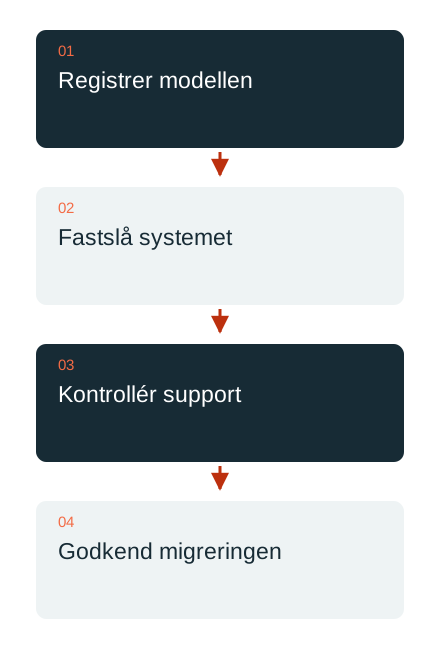
Dimensioner målsystemet efter den faktiske brug
Ved valg af erstatning vurderes forbindelsernes båndbredde, aktiveret inspektion, samtidige forbindelser, VPN, portbehov og planlagt udvikling. Tallet i modelnavnet er ikke et universelt forholdstal for ydelsen. En virtuel løsning eller en anden egnet platform kan også indgå i vurderingen.
De nødvendige licenser og ydelser knyttes tydeligt til behovet. Et systemskifte giver også mulighed for at finde forældede regler og tjenester, som ikke længere publiceres. En omfattende konfiguration bør ikke flyttes i sin helhed, blot fordi den teknisk kan importeres.
Migreringen kræver sin egen test
Sophos beskriver en guide til sikkerhedskopiering og gendannelse ved understøttede overgange. Forudsætningerne omfatter blandt andet kompatible softwareversioner, et egnet målsystem og de nødvendige sikkerhedskopinøgler. Ved forskelligt antal porte skal grænsefladernes tilknytning passe til de faktiske kabler og netværk. Kompatibiliteten kontrolleres på forhånd.
Efter overførslen testes og godkendes regler, VPN, DNS, certifikater, administrationsadgang og vigtige applikationer. Først da er skiftet afsluttet. DAXS hjælper med at registrere modeller og versioner og med en gennemskuelig migreringsplan. Et gammelt produktnavn alene er ikke et tilstrækkeligt beslutningsgrundlag.
Sophos hos DAXS · Infrastruktur og drift · Få gennemgået den eksisterende installation
Kilder: Sophos: migrering fra XG til XGS (eksternt link) · Sophos: udfasningskalender (eksternt link) · Sophos: understøttede SFOS 22-platforme (eksternt link)