En firewallopdatering påvirker ofte mere end administrationsgrænsefladen. Sophos Firewall 22 giver nye funktioner og konkrete kompatibilitetskrav. Før installationen kontrolleres derfor, hvilken version der kører på hvilken platform, og hvilke forbindelser der skal fungere efter genstarten.
Udgangspunktet bestemmer den mulige vej
Udgivelsesnoterne til SFOS 22 udelukker XG- og SG-hardware som understøttede målplatforme. Desuden er ikke enhver overgang fra en nyere vedligeholdelsesudgave i en ældre serie til enhver udgave af version 22 tilladt. Den verificerede kombination af udgangsbuild og målbuild tæller; et højere versionsnummer er ikke i sig selv en godkendt opgraderingsvej.
Virtuelle installationer og softwareinstallationer kan også have krav til diskplads og partitioner. En ny funktion er derfor ingen grund til at tvinge en uegnet vej igennem. Først sammenholdes platform, licens- og supportrettigheder, udgangsversion og den aktuelle kompatibilitetsmatrix.
Sæt nye kontrolfunktioner i sammenhæng
SFOS 22 GA indfører blandt andet et sundhedstjek af firewallen og bedre sporbarhed af konfigurationsændringer. Sådanne oplysninger kan støtte vurderingen. De erstatter hverken kendskabet til det konkrete netværk eller beslutningen om, hvorvidt en foreslået ændring passer til applikationer og adgangsregler.
Ved godkendelsen er en kort liste over særligt vigtige tjenester ofte mere værd end den generelle vurdering “opdateret”. Det gælder fjernadgang, afdelinger, publicerede applikationer, navneopslag og de administrationsveje, der faktisk bruges. De ansvarlige får på forhånd at vide, hvornår og hvordan funktionerne skal testes.
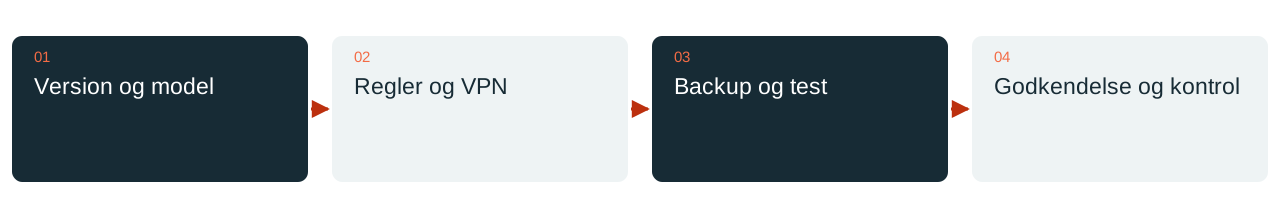
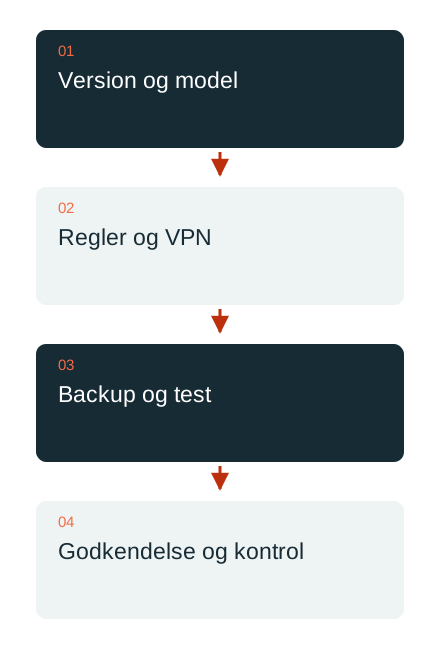
Kontrollér VPN og ældre modparter særskilt
Udgivelsesnoterne til version 22 beskriver ændret adfærd for policybaseret IPsec. Ældre UTM-modparter og RED-modeller kan heller ikke kombineres vilkårligt med nye SFOS-versioner. Punkterne kontrolleres mod de eksisterende forbindelser, frem for først at blive opdaget efter en fejlslagen tunnel.
En grøn tunnelstatus er ikke nok til godkendelse. Test den nødvendige applikation via den tiltænkte vej, inklusive navneopslag og returtrafik. For telefoni hører en hel samtale med; for en afdeling en repræsentativ arbejdsgang. Dermed bliver en teknisk forbindelse en verificeret arbejdsvej.
Forbered backup, adgang og efterkontrol
Før opdateringen kontrolleres en aktuel konfigurationsbackup og de adgangskoder, der kræves for at bruge den. Hvor det passer, forberedes adgang uafhængigt af den normale administrationsvej. Også tilbagevejen har versions- og platformsgrænser; en backup kan ikke automatisk gendannes på enhver ældre udgave.
Efter ændringen kontrolleres de aftalte funktioner, meldinger og logs. Åbne punkter får en konkret handling og en ansvarlig. DAXS planlægger vedligeholdelsen ud fra den faktiske bestand og producentens aktuelt godkendte veje. Artiklen forklarer kontrollen; den målversion, der er gyldig på servicedagen, vælges på ny dér.
Sophos-ydelser · Løbende IT-drift · Tal om vedligeholdelse
Kilder: Sophos: SFOS 22-udgivelsesnoter (eksternt link) · Sophos: SFOS 21.5-udgivelsesnoter og overgange (eksternt link)