
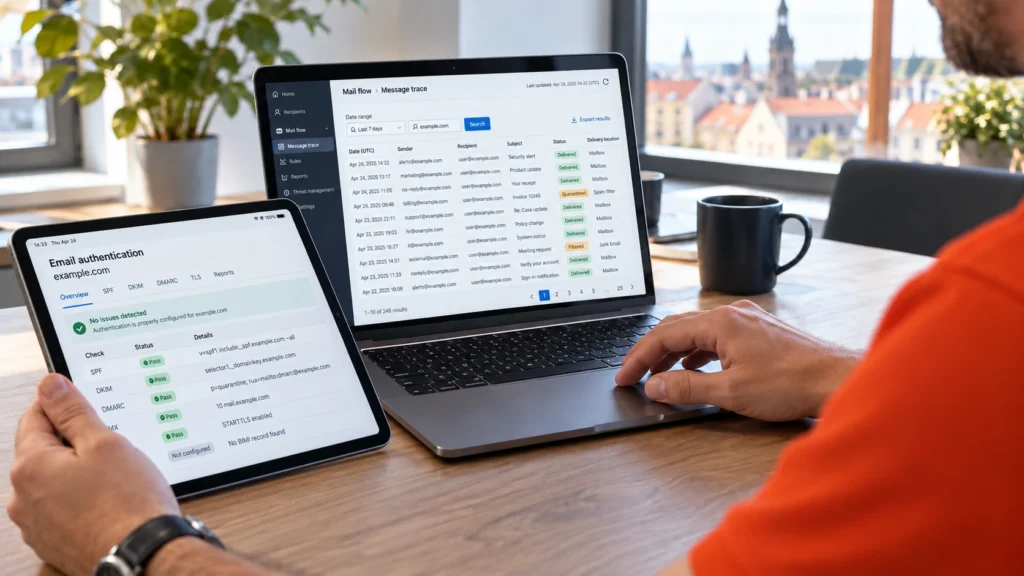
SPF, DKIM og DMARC gør brugen af dit afsenderdomæne lettere at kontrollere. De løser forskellige opgaver. Sammen hjælper de modtagende systemer med at skelne mellem tilladte afsendelsesveje og misbrug af et domæne.

SPF: er afsendelseskilden tilladt?
En SPF-post angiver de afsendelseskilder, der er tilladt for et domæne. Kontrollen gælder især domænet for den tekniske kuvertafsender, altså MAIL FROM. Det kan afvige fra den afsenderadresse, som er synlig i mailprogrammet. En vellykket SPF-kontrol bekræfter derfor ikke alene det synlige From-domæne.
DKIM: kan signaturen kontrolleres?
DKIM forbinder en besked med et signaturdomæne via en kryptografisk signatur. Modtageren kontrollerer den offentlige nøgle i DNS og de signerede dele af beskeden. Det bekræfter hverken personen bag afsenderkontoen eller indholdets rigtighed. Flere afsendelsesplatforme kan bruge forskellige nøgler.
DMARC: passer kontrollen til det synlige domæne?
DMARC skaber forbindelsen til domænet i det synlige From-felt. Mindst én metode skal lykkes og have den nødvendige domænesammenhæng: SPF eller DKIM. Denne overensstemmelse kaldes alignment. Det er fortsat fornuftigt at konfigurere begge metoder korrekt, selv om én er nok til et bestået DMARC-resultat.
En offentliggjort politik beskriver den ønskede behandling, når den nødvendige autentificering mangler. Modtagende systemer anvender også deres egen vurdering. Et bestået DMARC-resultat er derfor ikke et generelt kvalitetsstempel for en besked.
Begynd med de faktiske afsendelsesveje
Microsoft 365 eller Google Workspace er ofte kun en del af billedet. Nyhedsbreve, webformularer, ticketsystemer, ERP, scannere og overvågning kan også sende beskeder. Disse kilder registreres først og afstemmes med de ansvarlige personer.
Derefter konfigureres SPF og DKIM passende, rapporter analyseres, og en egnet DMARC-politik afprøves trinvis. Videresendelser og mailinglister kræver særlig opmærksomhed. Dermed kan påvirkningen af legitime afsendelser opdages, før reglerne strammes.
Hold ændringer sporbare
Nye platforme, leverandører og domæner hører til den samme vedligeholdelsesproces. DAXS hjælper med kortlægning, DNS-konfiguration, analyse og den aftalte indførelse. Omfang og løbende support aftales, så det passer til dit miljø.
Se kommunikation og mailtjenester · Løbende IT-support · Drøft e-mailbeskyttelse
Teknisk grundlag: SPF – RFC7208, DKIM – RFC6376 og DMARC – RFC9989.


