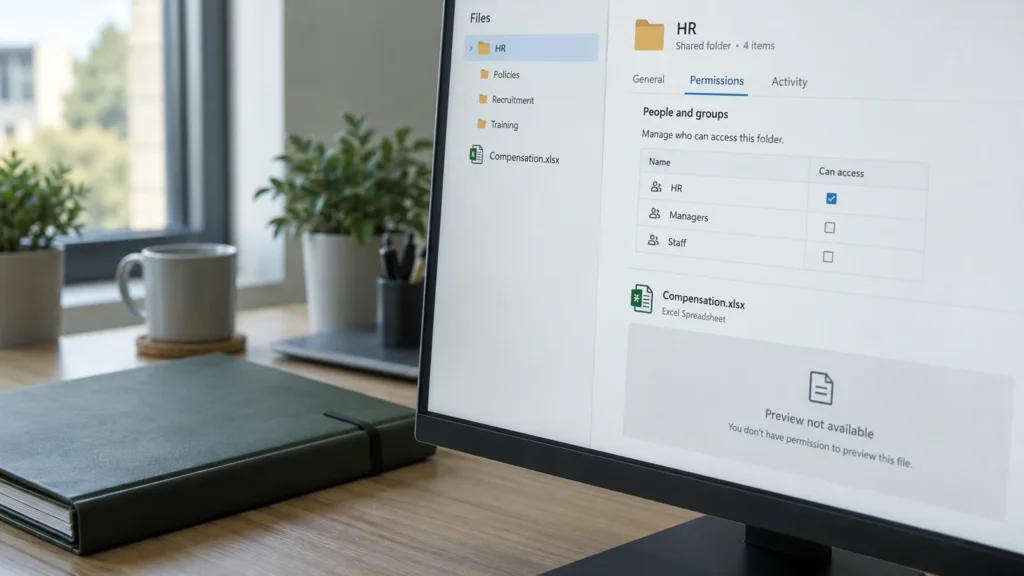
En AI-søgning besvarer et internt spørgsmål med et rammende citat. Teknisk imponerende, men måtte personen, der spurgte, overhovedet læse det citerede dokument? Netop her afgøres det, om en RAG-løsning er egnet til virksomheden.
RAG forbinder søgning og sprogmodel.
Retrieval-Augmented Generation supplerer en forespørgsel med relevante oplysninger fra kilder. Dokumenterne klargøres og gøres søgbare; udvalgte uddrag fungerer derefter som kontekst for sprogmodellen. Modellen kan på den baggrund udarbejde et svar med kildehenvisninger.
Denne forbindelse er nyttig, når de rigtige oplysninger er aktuelle og tilladt for brugeren. Den bliver risikabel, hvis et fælles indeks leverer alle dokumenter uden effektiv begrænsning af rettighederne. Login til chatgrænsefladen giver ikke i sig selv adgang til hvert dokument, der kan findes i den.
Adgangskontrollen skal virke før modellen.

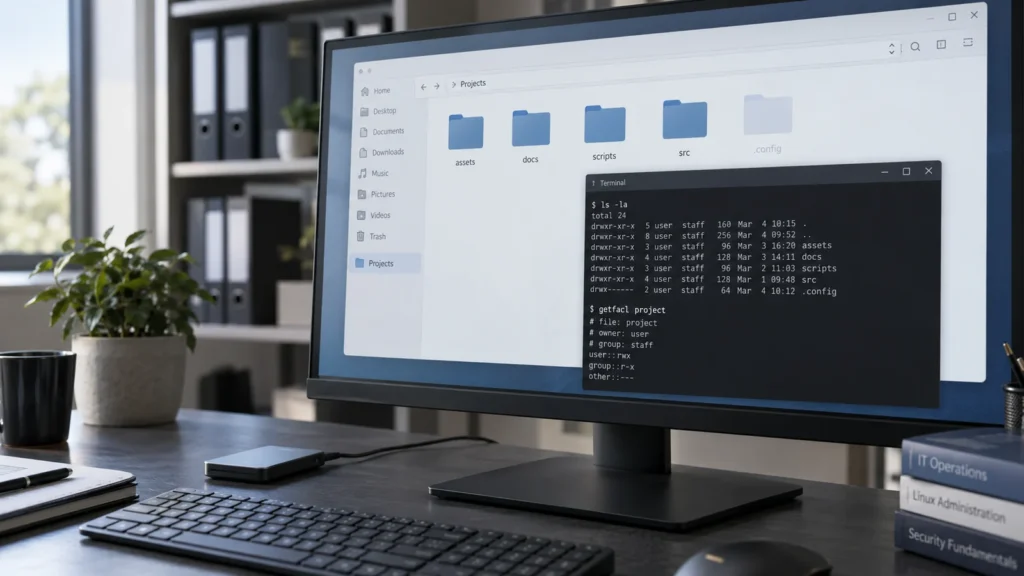
Applikationen fastlægger brugeridentiteten via en pålidelig loginmetode. Søgningen begrænser resultater og uddrag til det tilladte omfang. Først denne tilladte kontekst sendes til sprogmodellen. Selve indekset, dets administrationsadgange og forbindelsen til kilden kræver også passende kontrol.
En promptinstruktion om ikke at udlevere fortrolige oplysninger kommer for sent som eneste adgangsbeskyttelse. De ikke-tilladte data ville allerede være behandlet. Heller ikke efterfølgende skjul af et citat retter op på denne dataoverførsel.
De små sideveje har også betydning.
- Resultatoverskrifter
- En titel om en planlagt personaleforanstaltning kan allerede være fortrolig. Det er ikke kun hele dokumentteksten, der kræver et rettighedsfilter.
- Cacher
- Et svar udarbejdet til bruger A må ikke genbruges til B uden kontrol. Identitet, tenant og relevante rettigheder skal indgå i cachekonceptet.
- Kildelinks
- En klikbar henvisning skal fortsat kontrollere rettighederne ved adgang til originalen. Et privat downloadlink må ikke give generel adgang.
- Logfiler
- Søgeforespørgsler, uddrag og fejldetaljer kan indeholde forretningshemmeligheder. Adgang og opbevaringstid begrænses.
Rettigheder ændrer sig hurtigere end visse indeks.
En person skifter afdeling, et projekt afsluttes, eller en deling trækkes tilbage. Kildematerialet og søgerettighederne skal igen stemme overens. Arkitekturen kræver derfor en beskrevet opdateringsproces og en passende reaktionstid.
En særlig vigtig test er tilbagekaldelse af rettigheder: Et oprindeligt tilladt spørgsmål stilles igen med samme konto efter ændringen. Desuden kontrolleres det, om ældre cacher, forhåndsvisninger eller gemte svar stadig giver adgang. Resultatet skal dokumenteres; en vellykket import er ikke tilstrækkelig i sig selv.
Produktfunktioner er ikke udskiftelige byggeklodser.
Nogle søgetjenester understøtter indbygget kontrol på dokumentniveau, mens andre kræver udtrykkeligt håndhævede filtre og egen synkronisering. Den aktuelle dokumentation for Azure AI Search skelner eksempelvis mellem sikkerhedsfiltre og yderligere integrerede metoder, hvoraf nogle er markeret som Preview. API og version hører derfor med i arkitekturbeslutningen.
Uanset værktøj bør godkendelsen vise, hvilke kilder en testidentitet må se, og hvilke den ikke får. De ønskede grænser skal ikke først udledes af et tilfældigt modelsvar.
En kontrollerbar pilot forbinder nytte og beskyttelse.
DAXS kan begynde med et afgrænset vidensgrundlag: navngivne kildeansvarlige, aktuelle dokumenter, testkonti, klare svarkriterier og sporbare negative tests. Først når søgning, rettigheder og kildehenvisninger fungerer, udvides omfanget.
Den faglige side Virksomhedsviden og RAG beskriver import og forespørgsler i sammenhæng. AI-sikkerhed uddyber for bred deling, identiteter og agentrettigheder.
Kilder: Microsoft: adgangskontrol på dokumentniveau · OWASP: svagheder i vektorer og embeddings. Diagrammet viser en mulig arkitektur uden kundedata.