En OPNsense-opdatering er vellykket, når de nødvendige tjenester efterfølgende fungerer korrekt, og ændringen forbliver sporbar. Et nyt versionsnummer viser ikke dette alene. Udgivelsesnoter, konfigurationsbackup og en kort liste over forretningstests hører derfor sammen.
Læs ændringerne, før vinduet begynder
Det officielle udgivelsesarkiv dokumenterer ændringer pr. versionsserie. Serien 26.7 bringer eksempelvis ændringer i regelstyring, NAT og gatewaystyring. Det viser, hvorfor et versionsskift kan omfatte mere end en ny kerne. På vedligeholdelsesdagen læses noterne for de faktisk valgte kilde- og målversioner på ny.
Installerede udvidelser og funktioner, der afhænger af ændrede komponenter, registreres. En vigtig begrænsning for det konkrete system kan stå i et diskret afsnit. En generel henvisning til den nyeste version erstatter derfor ikke en liste over virksomhedens anvendte funktioner.
En backup skal også kunne bruges
Før indgrebet opbevares en aktuel konfigurationsbackup uden for firewallen. Nødvendige adgangskoder og nøgler ligger i det aftalte sikre lager og er tilgængelige for de berettigede personer. Det afklares også, hvilke oplysninger eller filer netop denne backuptype ikke omfatter.
Nødplanen tager højde for installation, passende platform og tilgængelig administrationsadgang. En vej tilbage er ikke det samme som en vilkårlig nedgradering. Om og hvordan en konfiguration kan gendannes i den planlagte version, skal passe til den konkrete versionsrækkefølge og det nødvendige tidsvindue.
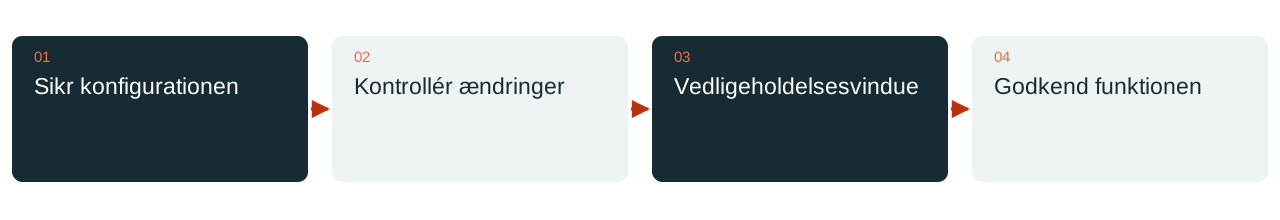
Godkend med virkelige arbejdsgange
De samme udvalgte handlinger kontrolleres før og efter skiftet. Det kan omfatte internetadgang, intern navneopløsning, en VPN-arbejdsplads og en forbindelse mellem lokationer. Ved en tunnel er datavejen vigtigere end selve håndtrykket: den ønskede applikation skal nå sit mål ad den rigtige vej.
Det officielle WireGuard-eksempel viser samspillet mellem tunneladresser, tilladte netværk og firewallregler. I virksomheden begrænses tilladelser til det nødvendige omfang. Et overtaget eksempel med vidt åbne netværk er ikke en færdig, individuelt udformet adgangsmodel.
Registrér resultat og næste vedligeholdelse
Protokollen indeholder udgangspunkt, måltilstand, backuplokation uden hemmeligheder, testresultater og åbne handlinger. Ændringer af regler eller tjenester får en faglig begrundelse. En person, der senere overtager ansvaret, kan dermed forstå, hvorfor den aktuelle tilstand ser sådan ud.
DAXS planlægger OPNsense-vedligeholdelse i sammenhæng med switche, Wi-Fi, udbyderforbindelser, servertjenester og de faktisk anvendte applikationer. En overskuelig og gentagelig godkendelsesplan mindsker arbejdet ved næste vedligeholdelse. Konkret målversion, udvidelseskompatibilitet og kendte problemer kontrolleres på ny ved hvert indgreb.
Løbende IT-drift · Backup og gendannelse · Aftal vedligeholdelse
Kilder: OPNsense: udgivelsesarkiv (eksternt link) · OPNsense: ændringer i serien 26.7 (eksternt link) · OPNsense: WireGuard-forbindelse mellem lokationer (eksternt link)